Seguridad para las empresas que más la necesitan.
Detección, investigación y respuesta ante incidentes cibernéticos. Un servicio dirigido por especialistas que investigan ciberataques reales y saben cómo contener una intrusión y expulsar a los atacantes de tu red.
La mayoría de los ciberataques no parecen ataques hasta que ya es demasiado tarde.
Cuando un incidente se hace evidente, normalmente ya estás viendo la última etapa: archivos cifrados, tus datos a la venta en la dark web o un pago desviado a una cuenta imposible de rastrear que nadie reconoce.
Lo que ocurrió antes pudo pasar desapercibido. Una intrusión suele desarrollarse en tres grandes etapas.
- I
Acceso inicial
Muchas veces, sin necesidad de explotar vulnerabilidades especialmente sofisticadas. Una contraseña débil, un correo de phishing convincente o un servidor que nadie recordó actualizar.
- II
Reconocimiento y movimiento lateral
Una vez dentro, los atacantes exploran la red, identifican cuentas con privilegios elevados y buscan información valiosa. A menudo utilizan las mismas herramientas de las que depende tu equipo de TI en el día a día.
- III
Impacto
Archivos cifrados, datos robados, pagos desviados. Para la mayoría de las empresas, esta es la primera señal de que algo anda mal. Para entonces, el atacante podría llevar días o semanas dentro de la red.
Una intrusión puede desarrollarse en cuestión de horas o pasar desapercibida durante meses. El tiempo que un atacante permanece sin ser detectado depende de lo que busca, de cómo opera y de qué tan bien protegida está tu infraestructura.
«Pero tenemos antivirus».
El antivirus tradicional está diseñado para detectar archivos y actividades maliciosas. Pero muchas intrusiones ya no necesitan un virus convencional. Los atacantes pueden iniciar sesión con una contraseña robada, utilizar una herramienta de acceso remoto en la que tu equipo ya confía o ejecutar scripts mediante herramientas que Windows incluye de forma predeterminada. Puede que no haya ningún archivo malicioso que detectar.
Esa es precisamente la brecha que Duntze Security busca cubrir. Las soluciones modernas de Detección y Respuesta en el Endpoint (EDR) analizan lo que ocurre en tus sistemas, no solo los archivos que contienen. Esto nos permite detectar a un intruso mientras todavía se mueve por tu entorno, en lugar de hacerlo después de que haya cifrado todo y dejado una nota de rescate.
Cómo ayuda Duntze Security.
MDR
Detección y Respuesta Gestionada →
Monitoreamos tu entorno de forma continua para detectar una intrusión mientras todavía hay tiempo de actuar. Esto incluye los equipos, las cuentas con las que inicia sesión tu personal y los servicios en la nube de los que depende tu empresa.
DFIR
Análisis Forense Digital y Respuesta ante Incidentes →
Algo ya salió mal y necesitas respuestas. Determinamos qué ocurrió, contenemos la amenaza, identificamos qué sistemas y datos fueron afectados y te ayudamos a recuperar el control de tu infraestructura.
Detección y Respuesta Gestionada (MDR).
Un servicio continuo. Monitoreamos tu entorno de forma permanente y respondemos ante actividades sospechosas antes de que se conviertan en un problema mayor.
Detectar
Un inicio de sesión fuera de lo normal. Una cuenta de servicio que de pronto pide permisos de administrador. Un equipo hablando con infraestructura con la que nunca había hablado. Esas son las cosas que delatan a un intruso, y solo salen a la luz si alguien sabe reconocer ese comportamiento. Nuestros analistas llevan años investigando ataques reales, así que saben cuáles de esas señales merecen una mirada más de cerca.
Investigar
Una alerta es apenas el punto de partida. Miramos la actividad alrededor, reunimos la evidencia que corresponde y determinamos si estamos ante un comportamiento inofensivo o ante una intrusión real. Cuando un caso necesita ir más a fondo, nuestros analistas forenses certificados por GIAC pueden trabajar memoria, historial de procesos, mecanismos de persistencia y registros de autenticación. No tienes que revisar alertas ni decidir qué importa. Ese es nuestro trabajo.
Responder
Si el atacante entró, le cortamos el acceso, limpiamos lo que dejó atrás y trabajamos para devolver tus sistemas a la normalidad. Los equipos afectados se pueden aislar de la red en minutos cuando la contención es lo que corresponde. Cuando todo termina recibes un informe que explica qué pasó y qué arreglar para que la misma puerta no sirva dos veces.
Herramientas y alcance. Trabajamos con plataformas consolidadas de detección y respuesta en endpoints, entre ellas CrowdStrike. Si ya tienes una que nos dé la telemetría que necesitamos, evaluamos si podemos trabajar con ella en vez de venderte un reemplazo. La cobertura puede llegar a equipos, identidad y nube, según tu entorno y qué necesites proteger. El alcance lo acordamos contigo antes de desplegar nada.
Nuestros compromisos de respuesta
Son tiempos de toma de la alerta: cuánto pasa hasta que un analista la tiene abierta y está trabajándola. No son avisos automáticos por correo, ni la promesa de que el incidente va a quedar contenido en ese plazo.
También hay un nivel más ligero, en horario laboral, para entornos más pequeños. Las alertas críticas y de alta severidad se siguen tomando en menos de cuatro horas. Pregúntanos qué se ajusta a tu caso.
Análisis Forense Digital y Respuesta ante Incidentes (DFIR).
Ya sea un ransomware, una cuenta comprometida o un pago fraudulento, lo primero es entender qué ocurrió. Investigamos cómo obtuvo acceso el atacante, qué sistemas y datos se vieron afectados y si todavía tiene acceso a tu entorno. Nuestras conclusiones se basan en la evidencia disponible, y somos claros sobre todo aquello que no podemos determinar. No necesitas ser cliente de monitoreo para contratarnos.
IDetener el sangrado
Empezamos por detener cualquier actividad maliciosa en curso. Eso puede implicar deshabilitar cuentas comprometidas, revocar sesiones activas y aislar los equipos afectados. Coordinamos la contención con tu equipo de TI para limitar la interrupción y, al mismo tiempo, impedir que el atacante siga operando.
IIEncontrar cómo entraron
Buscamos evidencia de cómo entró el atacante a tu entorno. Puede haber sido una cuenta comprometida, un servicio expuesto o un archivo adjunto malicioso. También investigamos si estableció mecanismos de persistencia o dejó otras formas de recuperar el acceso. Identificar el punto de acceso inicial no siempre es posible, sobre todo cuando faltan registros o se destruyó evidencia. Somos transparentes sobre lo que encontramos y sobre lo que queda incierto.
IIIDeterminar hasta dónde llegaron
Examinamos los sistemas y las cuentas afectadas para establecer qué hizo el atacante después de entrar. Eso incluye buscar escalada de privilegios, movimiento lateral, acceso a datos y posible exfiltración. El objetivo es determinar qué partes de tu entorno se vieron afectadas y si hay evidencia de que se accedió a datos o se los robaron.
IVDocumentar los hallazgos
Al cerrar la investigación entregamos un informe que detalla el incidente, nuestros hallazgos, la evidencia que los respalda y las acciones tomadas durante la respuesta. El informe también incluye recomendaciones para cerrar el punto de entrada que permitió el incidente y reducir el riesgo de otro compromiso.
¿Estás en medio de un incidente? Escríbenos cuanto antes. Mientras más pronto podamos investigar, mayores son las posibilidades de contener el daño.
Solicitar ayuda ahora →Las decisiones las toman personas. El trabajo pesado lo hace el software.
Las herramientas de seguridad recopilan y ordenan información a una velocidad que ningún analista podría igualar a mano. Reúnen el contexto alrededor de una alerta, recogen evidencia y se encargan de las tareas repetitivas. Eso les deja a nuestros analistas más tiempo para investigar y para decidir.
Pero el contexto importa. Un inicio de sesión inusual puede ser un atacante, o un administrador trabajando tarde. Un proceso que se ve sospechoso en un equipo puede ser perfectamente normal en otro. Saber distinguirlo requiere a alguien que conozca el entorno y sepa interpretar la evidencia.
Lo que hacen las herramientas
- Correlacionan los eventos alrededor de una alerta
- Consultan los archivos, dominios y cuentas implicados
- Recogen la evidencia forense del equipo afectado
- Sacan un equipo de la red cuando cuentan los segundos
Lo que decide una persona
- Si una alerta apunta a un ataque real
- Hasta dónde llegó el atacante
- Qué cuentas o sistemas hay que contener
- Cuándo está completa la investigación y qué sigue
Cada caso lo revisa un analista que asume la responsabilidad de la investigación y de su resultado. Las herramientas nos ayudan a trabajar más rápido, pero las decisiones siguen en manos de las personas que hacen el trabajo.
Por qué nuestros clientes confían en nosotros.
- ≤ 30 min
- Alertas críticas y de severidad alta reconocidas, de día o de noche
- 24/7/365
- Monitoreo continuo, con threat hunting en paralelo a las alertas
- 0
- Colas de primer nivel entre tu alerta y un analista senior
La experiencia que normalmente tendrías que traer desde afuera.
Tenemos las certificaciones GIAC GCFA y GSOC, con experiencia profesional en forense digital, ingeniería de detección y operaciones de seguridad. Nuestro trabajo ha incluido la protección de bancos privados e infraestructura crítica en Europa, además de aerolíneas y proveedores de salud en toda Latinoamérica.
Quien vigila es quien investiga.
Muchos servicios de seguridad se apoyan en equipos grandes de analistas junior que procesan alertas por volumen. Nosotros trabajamos distinto. Tu entorno lo vigilan únicamente profesionales con varios años de experiencia respondiendo a incidentes cibernéticos, que reconocen de inmediato cuando algo no cuadra. Y son esas mismas personas las que siguen al frente cuando una alerta se convierte en un incidente.
Diseñado para tu empresa, no para un presupuesto corporativo.
No deberías necesitar presupuesto de gran empresa para tener a profesionales con experiencia en respuesta a incidentes vigilando tu entorno. Dimensionamos el servicio según lo que realmente tienes, con precios claros y sin mínimos de licencias innecesarios.
Excelencia suiza. Compromiso local.
Duntze Security nació para traer a las empresas de Panamá la experiencia y los estándares de trabajo que desarrollamos en Suiza. Entendemos el entorno empresarial local y queremos que el nivel de especialización en ciberseguridad que existe en los mercados internacionales consolidados sea accesible aquí.
Notas desde el terreno.
Análisis técnicos de incidentes reales y de nuestra propia investigación. Cómo funcionan los ataques de verdad, qué hay que buscar y qué aprendemos al investigarlos.
Cuando el EDR se queda corto: forense de memoria para 400 analistas SOC
El 21 de octubre dimos la sesión de forense de memoria del bootcamp SOC Nivel 2 de Comunidad DOJO. El caso que recorrimos: una alerta de inyección de procesos donde el EDR podía probar que algo se inyectó, pero no qué.
 sept 2026
INC Ransom en Panamá: cómo opera el grupo detrás del ataque a Metales Panamericanos
El grupo de ransomware INC Ransom incluyó a Metales Panamericanos en su sitio de filtración. Cómo opera el grupo y qué puede hacer una PYME panameña para reducir el riesgo.
 jul 2026
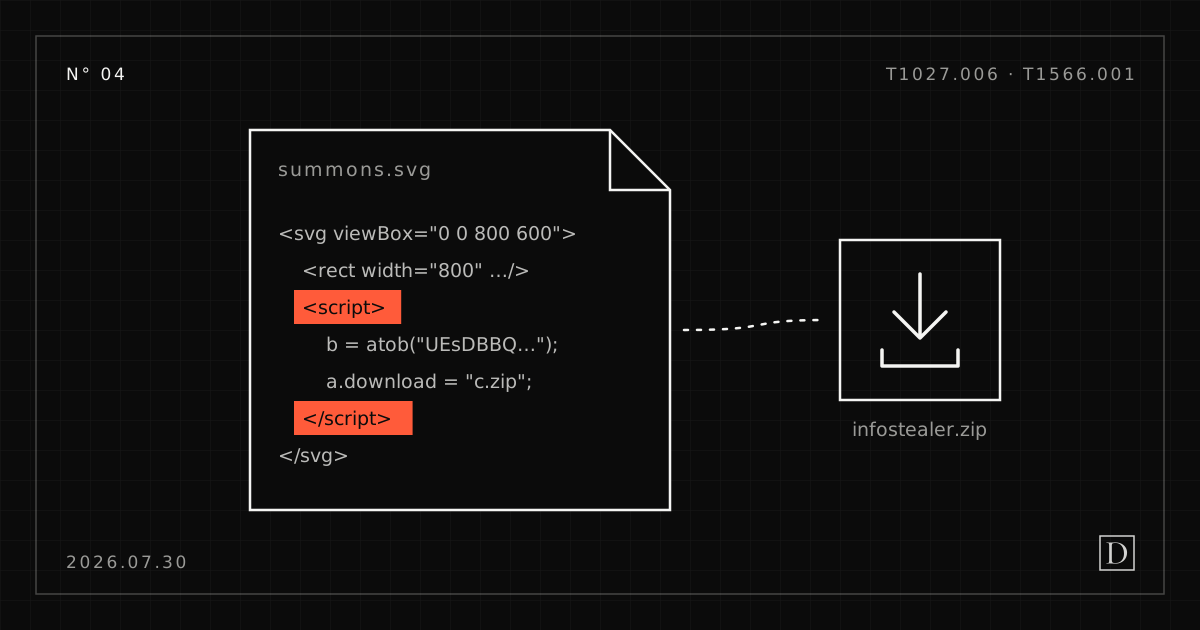
Contrabando por SVG: un infostealer disfrazado de citación judicial
Un archivo .svg con JavaScript incrustado dio inicio a una cadena de ingeniería social que terminó en un infostealer descargado. Sin macro, sin exploit, solo un tipo de archivo del que nadie espera que ejecute código.
Cuéntanos qué estás protegiendo.
Una llamada corta alcanza para entender tu entorno, qué estás buscando y cómo podemos ayudarte.
contact@duntzesecurity.com