Notas de campo
Investigaciones y análisis de casos.
Cómo se ven las intrusiones reales y cómo se desarman cuando empiezas a tirar del hilo. Escritas para quienes quieren los detalles técnicos sin recortar.
Cuando el EDR se queda corto: forense de memoria para 400 analistas SOC
El 21 de octubre dimos la sesión de forense de memoria del bootcamp SOC Nivel 2 de Comunidad DOJO. El caso que recorrimos: una alerta de inyección de procesos donde el EDR podía probar que algo se inyectó, pero no qué.
 sept 2026
INC Ransom en Panamá: cómo opera el grupo detrás del ataque a Metales Panamericanos
El grupo de ransomware INC Ransom incluyó a Metales Panamericanos en su sitio de filtración. Cómo opera el grupo y qué puede hacer una PYME panameña para reducir el riesgo.
 jul 2026
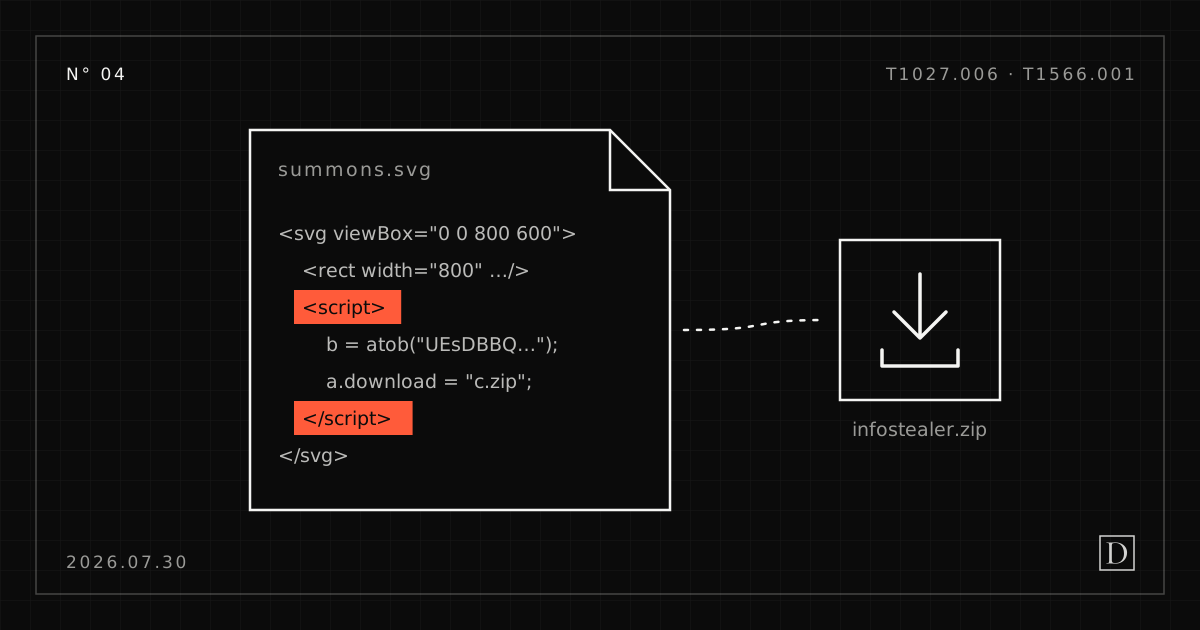
Contrabando por SVG: un infostealer disfrazado de citación judicial
Un archivo .svg con JavaScript incrustado dio inicio a una cadena de ingeniería social que terminó en un infostealer descargado. Sin macro, sin exploit, solo un tipo de archivo del que nadie espera que ejecute código.
 jul 2026
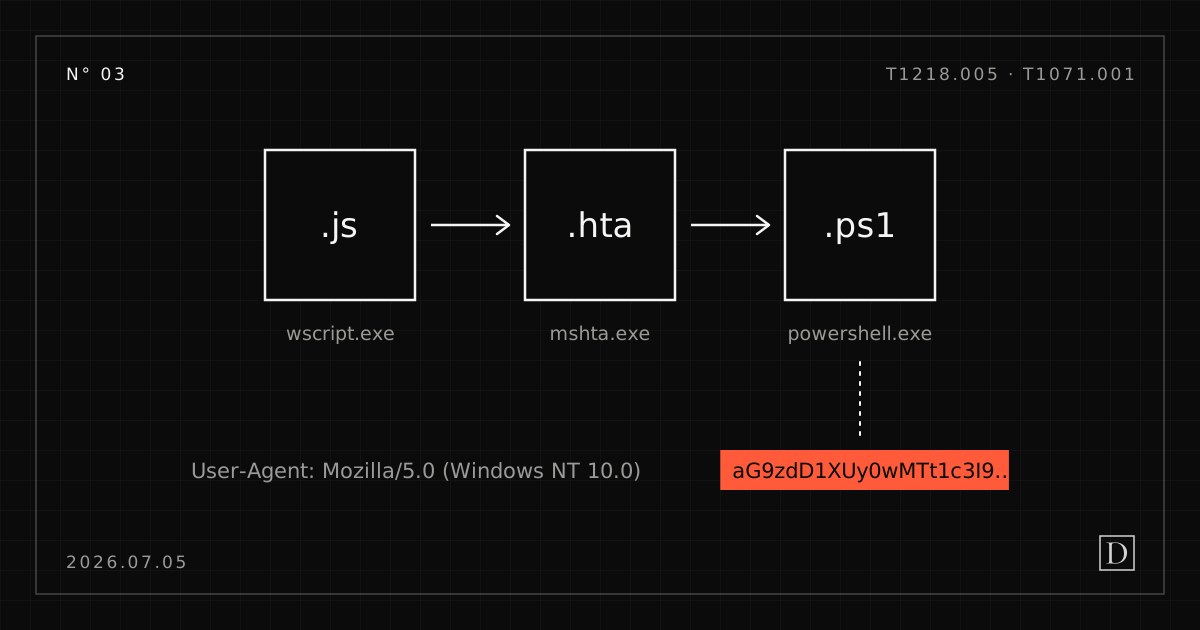
¿RAT hecho con IA? Una cadena de LOLBins escondida detrás de un archivo HTA
Un señuelo de phishing que suplantaba a autoridades colombianas encadenó tres binarios legítimos de Windows para desplegar un RAT que ocultaba su tráfico C2 en el encabezado User-Agent.
 jun 2026
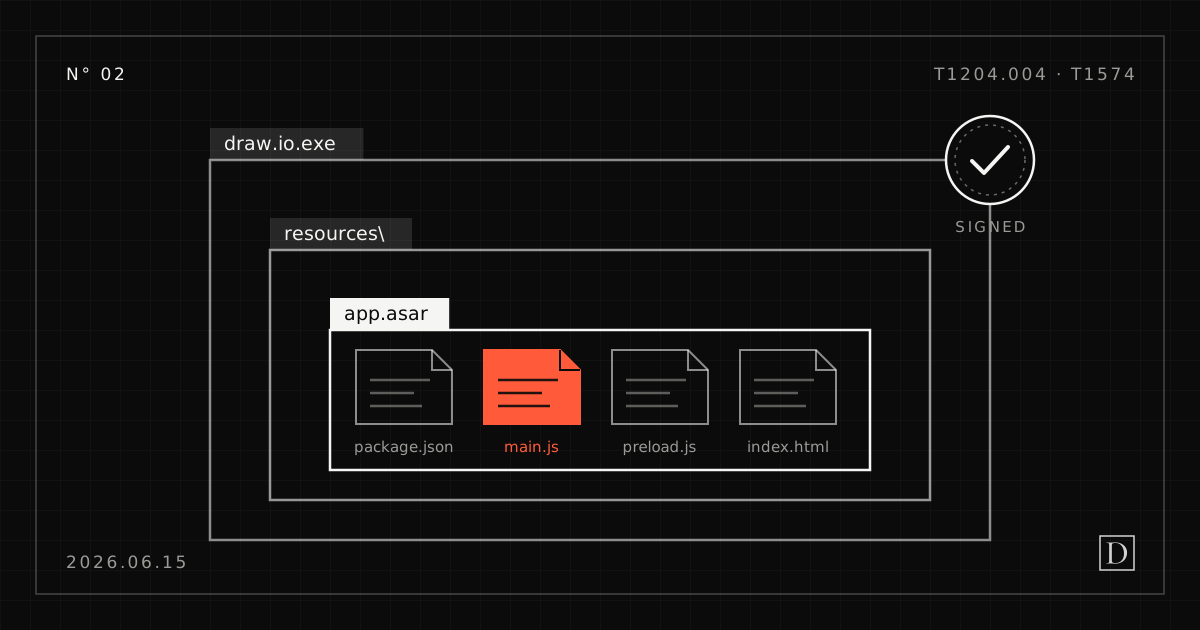
Anatomía de una campaña ClickFix-a-RAT: troyanizando el app.asar de Electron
Un binario firmado, DLLs limpias y un archivo app.asar manipulado: cómo un señuelo ClickFix derivó en un RAT persistente que heredó la cadena de confianza de draw.io.
 jun 2026
Barriendo la persistencia común, rápido
El puñado de claves de registro, tareas programadas y servicios que explican la mayoría de la persistencia en el mundo real, y cómo revisarlos en minutos.